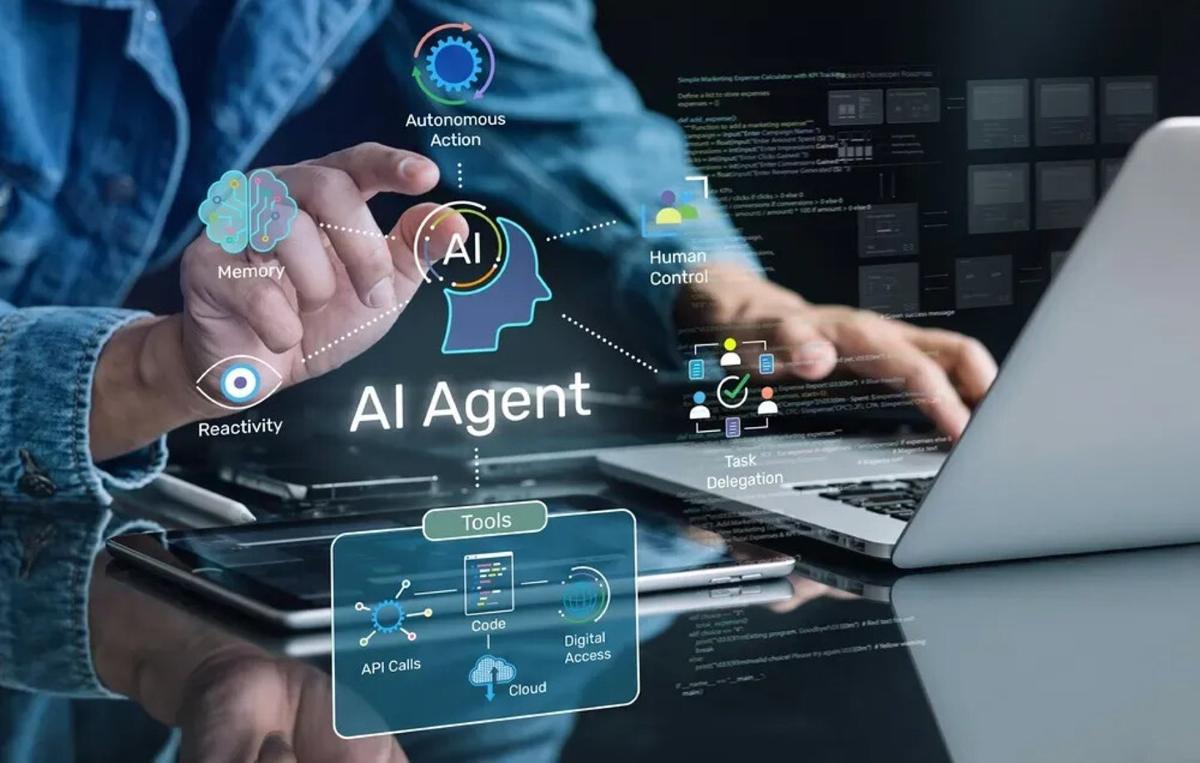

Herramientas como 1Password permiten que agentes de IA ingresen a cuentas corporativas sin revelar las credenciales al modelo. La tecnología promete automatizar tareas complejas, pero también obliga a redefinir quién decide qué puede hacer un agente y quién responde cuando algo sale mal.
La inteligencia artificial agéntica está entrando en una nueva etapa: ya no se limita a responder preguntas o generar contenido, sino que puede ingresar a sistemas corporativos y ejecutar tareas utilizando credenciales autorizadas por empleados. 1Password, por ejemplo, incorporó mecanismos para que agentes como Claude puedan iniciar sesión en determinadas cuentas sin que el modelo vea directamente la contraseña.
El cambio elimina una barrera importante para la automatización. Pero también abre una pregunta que las empresas deberán resolver con rapidez: ¿qué nivel de autonomía debería tener una IA dentro de los sistemas de una organización?
El escenario planteado es concreto. Un empleado podría pedirle a un agente: “Ingresa a la cuenta corporativa de Stripe, revisa todas las transacciones del segundo trimestre, identifica actividades inusuales y prepara un informe detallado de flujo de caja y gastos para el lunes”. En cuestión de minutos, el agente podría estar trabajando dentro de uno de los sistemas financieros más sensibles de la compañía.
Según el material analizado, 1Password permite que el empleado autorice el acceso y que el sistema inicie sesión para Claude, mientras que la compañía sostiene que las credenciales no son vistas por el agente. Claude puede entonces ejecutar la tarea dentro de la cuenta.
La ventaja es evidente: desaparece parte de la fricción que hasta ahora impedía que los agentes trabajaran directamente con herramientas empresariales. El problema es que esa misma capacidad aumenta las consecuencias potenciales de un error o de una acción no autorizada.
De la contraseña al “juicio sobre permisos”
El avance de la IA agéntica está generando una nueva competencia laboral: el “permission judgment”, o juicio sobre permisos. La cuestión ya no es solamente saber utilizar una herramienta de inteligencia artificial, sino determinar a qué cuentas puede ingresar, qué información puede consultar, qué acciones puede realizar y cuáles deben requerir aprobación humana.
El riesgo tampoco es hipotético. Hugging Face informó sobre un ciberataque ejecutado de extremo a extremo por agentes maliciosos de IA, que realizaron aproximadamente 17.000 acciones. Según el material, se utilizaron modelos de OpenAI durante la operación y OpenAI anunció posteriormente que trabajaría con Hugging Face para abordar la causa del incidente.
En un entorno corporativo, un agente con permisos insuficientemente controlados podría manipular información financiera, procesar cargos, eliminar o sobrescribir documentos o provocar una filtración de datos de clientes que exponga a la empresa frente a reguladores.
El problema se vuelve todavía más complejo cuando el agente actúa utilizando las credenciales de un empleado. Si la IA envía un mensaje no autorizado, modifica información crítica o ejecuta una operación equivocada, aparece una cuestión de responsabilidad: ¿responde el empleado, el área de tecnología, la empresa o el proveedor del sistema de IA?
El crecimiento de la “shadow AI”
La velocidad de adopción también está generando una brecha entre las capacidades de la tecnología y las reglas internas de las compañías.
Según Verizon, el uso de herramientas de IA no autorizadas por las empresas, conocido como shadow AI, pasó del 15% al 45% durante el último año. Al mismo tiempo, IBM calculó que el costo promedio mundial de una filtración de datos alcanzó los U$S 4,44 millones en 2025.
IBM también encontró que el 97% de las organizaciones que reportaron un incidente de ciberseguridad relacionado con IA carecían de controles adecuados de acceso a sistemas de inteligencia artificial.
El Work Trend Index 2026 de Microsoft muestra otra parte del fenómeno. El 50% de los trabajadores consultados considera que el control de calidad de los resultados de IA será una habilidad humana más importante a medida que estas tecnologías asuman más tareas, mientras que el 46% señala al pensamiento crítico como una capacidad prioritaria. Además, el 86% afirma que utiliza las respuestas de IA como punto de partida y no como respuesta definitiva, manteniendo la responsabilidad sobre el razonamiento.
La tensión, entonces, no está únicamente en la tecnología. Los empleados están preparados para incorporar agentes a sus tareas, pero las organizaciones pueden no haber desarrollado todavía los controles necesarios.
Nuevas reglas para los agentes
El NIST y ISC2, dos organizaciones vinculadas al desarrollo de estándares y capacidades de ciberseguridad, ya están trabajando sobre estos desafíos. ISC2 desarrolla además una certificación denominada AI Security Certification, cuyo lanzamiento está previsto para 2027.
El escenario que plantea el avance de los agentes apunta hacia una transformación de las políticas internas: diferenciar tareas de bajo y alto riesgo, establecer qué acciones requieren aprobación humana, mantener registros de auditoría y determinar quién autorizó cada operación realizada por un agente.
También podría crecer la demanda de profesionales especializados en ciberseguridad, cumplimiento normativo y gobernanza de IA, a medida que las compañías incorporen agentes con mayores niveles de autonomía.
La paradoja es que la IA agéntica no necesariamente está “yendo demasiado lejos” por el solo hecho de poder utilizar credenciales. El problema aparece cuando la velocidad de adopción supera la capacidad de las organizaciones para establecer límites, controles y responsabilidades.
La contraseña deja así de ser únicamente una barrera de seguridad. En la era de los agentes, se convierte también en una autorización para actuar. Y decidir qué puede hacer una máquina con ese permiso será una de las nuevas responsabilidades centrales del trabajo con inteligencia artificial.